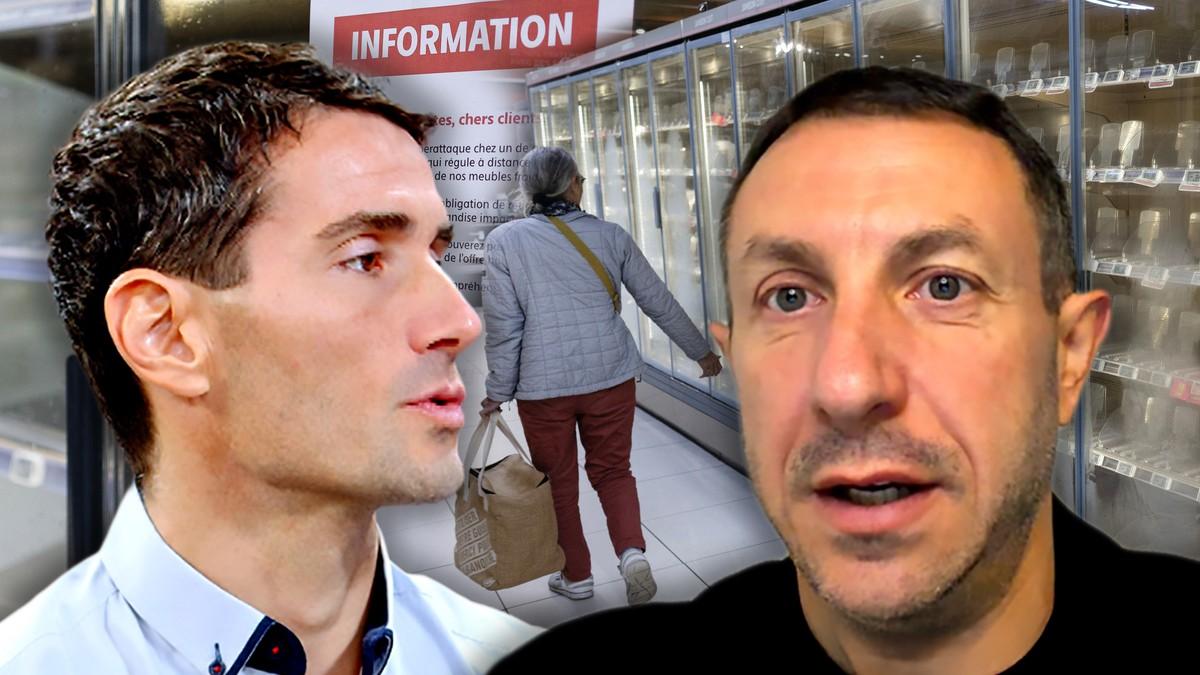
Sajber napadi su evoluirali i sada uključuju fizičku promenu rada uređaja, a ne samo krađu podataka
Stotine supermarketa u Francuskoj su pretrpele ogromne štete kada su hakeri podigli temperaturu rashladnih uređaja na preko 50°C
Sajber napadi više nisu rezervisani samo za krađu finansijskih podataka i blokadu računara, hakeri su lansirali potpuno novu vrstu udara na privredu u kojoj daljinski menjaju fizički rad uređaja i prave ogromne materijalne štete.
Serija bizarnih, ali izuzetno opasnih napada pogodila je stotine supermarketa širom Francuske, gde su hakeri preuzeli kontrolu nad rashladnim sistemima i podigli temperaturu na više od 50 stepeni Celzijusa, uništivši ogromne zalihe hrane.
O ovom nezapamćenom incidentu, višemilionskim gubicima vodećih trgovinskih lanaca i zaštiti pametnih uređaja u kompanijama za “Blic” su govorili dopisnik iz Pariza Saša Pešić i domaći stručnjak za IT bezbednost Luka Milinković.
Šteta u desetinama miliona evra
Napad koji se odigrao u Francuskoj pokazao je koliko su savremeni lanci snabdevanja i distribucije hrane ranjivi na daljinske upade.
– Hakeri su upali u sisteme koji kontrolišu rashladne uređaje u stotinama prodavnica. Ono što je posebno opasno jeste to što nisu isključili uređaje, čime bi se aktivirali alarmi, već su tokom noći podigli temperaturu na preko 50 stepeni Celzijusa i tako svesno uništili ogromne količine namirnica. Pogođeni su najveći trgovački lanci poput ‘Carrefour’, ‘Intermarché’, ‘E.Leclerc’ i ‘Monoprix’. Samo ‘Intermarché’ je prijavio štetu od nekoliko desetina miliona evra! Ovo je prvi slučaj u Evropi gde je cilj bio promena fizičkog rada uređaja, pa su već pokrenuti razgovori na nivou EU o zaštiti prehrambenog sektora – izveštava novinar Saša Pešić.
Foto: Blic TV / screenshot
+3
Galerija
Zašto pametni uređaji u firmama postaju najslabija karika?
Kako objašnjava stručnjak za IT bezbednost Luka Milinković, ključni razlog zašto su hakeri uspeli da naprave ovakav haos leži u neažuriranju softvera i propustima u opremi.
– Svaki uređaj koji je povezan na internet i ima IP adresu potencijalno je izložen napadu. U slučaju Francuske, propust je nastao na opremi danskog proizvođača koja kontroliše rad frižidera, a koja nije bila ažurirana na najnovije zaštitne verzije. Hakeri konstantno traže takozvane ‘Zero Day’ rupa u sistemima. Danas više niko ne mora fizički da provali u prodavnicu ili firmu da bi napravio milionsku štetu, dovoljno je da pronađe jednu slabu tačku u pametnoj opremi – naglašava Milinković.
Foto: Blic TV / screenshot
+3
Galerija
Saveti za kompanije: Kako sprečiti upad hakera u poslovni sistem?
IT ekspert ističe da kompanije često prave fatalne greške pri povezivanju pametnih uređaja (poput pametnih frižidera, klima-uređaja, pa i pametnih aparata za kafu) na poslovnu mrežu.
- Redovno ažuriranje softvera: Zakrpe i nove verzije softvera moraju se instalirati odmah po objavljivanju kako bi se zatvorile bezbednosne rupe.
- Izolacija uređaja u posebne mreže: Aparati za kafu, pametne klime, kase ili frižideri nikada ne smeju biti na istoj mrežnoj infrastrukturi na kojoj se nalaze poslovni računari i baze podataka. Moraju se izolovati u posebne mreže.
- Promena fabrikantskih lozinki: Mnoge firme ostavljaju početne ‘admin’ lozinke koje hakeri sa lakoćom provaljuju.
- Minimalno izlaganje internetu: Nemojte povezivati na internet uređaje kojima to nije neophodno za rad.
– Kao što kada izlazimo iz kuće ne ostavljamo ključ u bravi, tako ni u poslovanju ne smemo ostavljati nezaštićene uređaje na internetu. Najveća zaštita uvek ostaje naš oprez – zaključuje Milinković.
BONUS VIDEO:
Luka Milinković i Saša Pešić (Foto: FRED TANNEAU / AFP, Blic TV / Ringier)
Hakerski napad u Francuskoj (Foto: Blic TV / screenshot)
Hakerski napad u Francuskoj (Foto: Blic TV / screenshot)